
 سایت معتبر شرط بندی ایرانی
 بهترین اپلیکیشن شرط بندی در ایران
بازی انفجار از آن دسته بازیهایی است که نتیجه هر دور آن میتواند در چند ثانیه مشخص شود. همین سرعت باعث شده بسیاری از کاربران درباره نحوه تعیین ضریب نهایی و امکان دستکاری نتیجه سؤال داشته باشند. یکی از اصطلاحاتی که در این زمینه زیاد شنیده میشود، Provably Fair یا «قابلیت اثبات منصفانه بودن نتیجه» است؛ سیستمی که با استفاده از روشهای رمزنگاری به کاربران اجازه میدهد برخی از اطلاعات مربوط به نتیجه بازی را بررسی کنند.
اما Provably Fair دقیقاً چه کاری انجام میدهد؟ آیا وجود آن به این معنی است که سایت کاملاً قابل اعتماد است؟ و آیا میتوان با بررسی اطلاعات این سیستم، ضریب دور بعدی بازی انفجار را پیشبینی کرد؟ برای پاسخ به این سؤالها، ابتدا باید با سازوکار اصلی این فناوری آشنا شویم.
سیستم Provably Fair چیست؟
Provably Fair یک سازوکار فنی برای بررسی صحت نتایج بازیهای آنلاین است. هدف اصلی آن این است که کاربر بتواند پس از مشخص شدن نتیجه، با استفاده از اطلاعات رمزنگاریشده و دادههای ارائهشده از سوی سیستم، بررسی کند که نتیجه با فرایند اعلامشده مطابقت دارد یا خیر.
در روشهای معمول، کاربر ممکن است فقط نتیجه نهایی را ببیند و راهی برای بررسی نحوه تولید آن نداشته باشد. اما در یک پیادهسازی صحیح از Provably Fair، اطلاعات مشخصی پیش از بازی و پس از پایان آن در اختیار کاربر قرار میگیرد تا امکان بررسی مستقل نتیجه فراهم شود.
برای مثال، ممکن است ضریب یک دور بازی انفجار ۲٫۴۵ باشد. سیستم Provably Fair قرار نیست صرفاً این عدد را تأیید کند؛ بلکه باید امکان بررسی دادهها و فرایندی را فراهم کند که طبق قوانین اعلامشده، به تولید همان نتیجه منجر شدهاند.
نکته مهم این است که Provably Fair یک استاندارد واحد با اجرای کاملاً یکسان در همه سایتها نیست. جزئیات پیادهسازی، الگوریتمها و روش تأیید نتیجه میتوانند متفاوت باشند. بنابراین، صرف مشاهده این عبارت در یک سایت به معنی اثبات منصفانه بودن آن نیست.
Provably Fair چگونه کار میکند؟
برای درک بهتر عملکرد این سیستم، باید با چند اصطلاح فنی آشنا شویم. در بسیاری از پیادهسازیهای Provably Fair، سه مفهوم اصلی یعنی Server Seed، Client Seed و Nonce نقش مهمی دارند.
۱. Server Seed یا بذر سرور
Server Seed یک مقدار محرمانه است که توسط سیستم تولید میشود و میتواند در محاسبه نتیجه بازی نقش داشته باشد. این مقدار معمولاً پیش از شروع دور یا مجموعهای از دورها انتخاب میشود.
سرور برای اینکه مقدار محرمانه خود را از ابتدا آشکار نکند، معمولاً هش آن را منتشر میکند. هش، خروجی یک تابع رمزنگاری است که از روی داده ورودی تولید میشود. در صورت استفاده صحیح از الگوریتم مناسب، پیدا کردن ورودی اصلی از روی هش باید از نظر محاسباتی بسیار دشوار باشد.
در نتیجه، کاربر میتواند هش اولیه را مشاهده کند، بدون اینکه Server Seed واقعی را در همان زمان بداند.
۲. Client Seed یا بذر کاربر
Client Seed مقدار دیگری است که در فرایند تولید نتیجه استفاده میشود. بسته به طراحی سایت، این مقدار ممکن است توسط کاربر انتخاب شود یا سیستم آن را تولید کند.
نقش Client Seed این است که در کنار Server Seed و سایر دادههای مورد نیاز، بخشی از ورودی محاسبه نتیجه باشد. با این حال، وجود Client Seed بهتنهایی تضمین نمیکند که کاربر کنترل کاملی بر نتیجه دارد؛ این موضوع به نحوه پیادهسازی سیستم بستگی دارد.
۳. Nonce یا شمارنده هر دور
Nonce معمولاً عددی است که برای متمایز کردن دورهای متوالی استفاده میشود. برای نمونه، در یک مجموعه بازی ممکن است مقدار آن از صفر شروع شود و با هر دور افزایش پیدا کند.
اگر Server Seed و Client Seed ثابت بمانند، تغییر Nonce باعث میشود ورودی محاسبه برای هر دور متفاوت باشد. به این ترتیب، سیستم میتواند نتایج متفاوتی را برای دورهای مختلف تولید کند.
البته شیوه استفاده از Nonce و زمان تغییر آن به طراحی فنی هر بازی بستگی دارد.
نقش تابع هش در Provably Fair
تابع هش یکی از اجزای مهم این سازوکار است. برای مثال، الگوریتم SHA-256 یک ورودی را به یک خروجی هش با طول ثابت تبدیل میکند. تغییر حتی بخش کوچکی از ورودی معمولاً خروجی کاملاً متفاوتی ایجاد میکند.
در یک سیستم Provably Fair، هش میتواند برای تعهد دادن به یک مقدار محرمانه یا برای بخشی از فرایند تولید نتیجه استفاده شود. این دو کاربرد را نباید با یکدیگر اشتباه گرفت.
فرض کنیم سایت پیش از بازی هش Server Seed را نمایش میدهد. پس از پایان بازی، مقدار اصلی Server Seed منتشر میشود. کاربر میتواند آن را با همان الگوریتم هش کند و بررسی کند که آیا خروجی با هش اولیه مطابقت دارد یا خیر.
اگر مقادیر و الگوریتمها بهدرستی استفاده شده باشند، این بررسی میتواند نشان دهد که مقدار منتشرشده با تعهد رمزنگاریشده قبلی سازگار است.
اما یک نکته مهم وجود دارد: تأیید هش بهتنهایی ثابت نمیکند که تمام فرایند بازی منصفانه بوده است. برای بررسی کاملتر، باید نحوه ترکیب دادهها، الگوریتم تبدیل آنها به ضریب و سایر بخشهای پیادهسازی نیز مشخص و قابل بررسی باشند.
چگونه نتیجه بازی انفجار را با Provably Fair بررسی کنیم؟
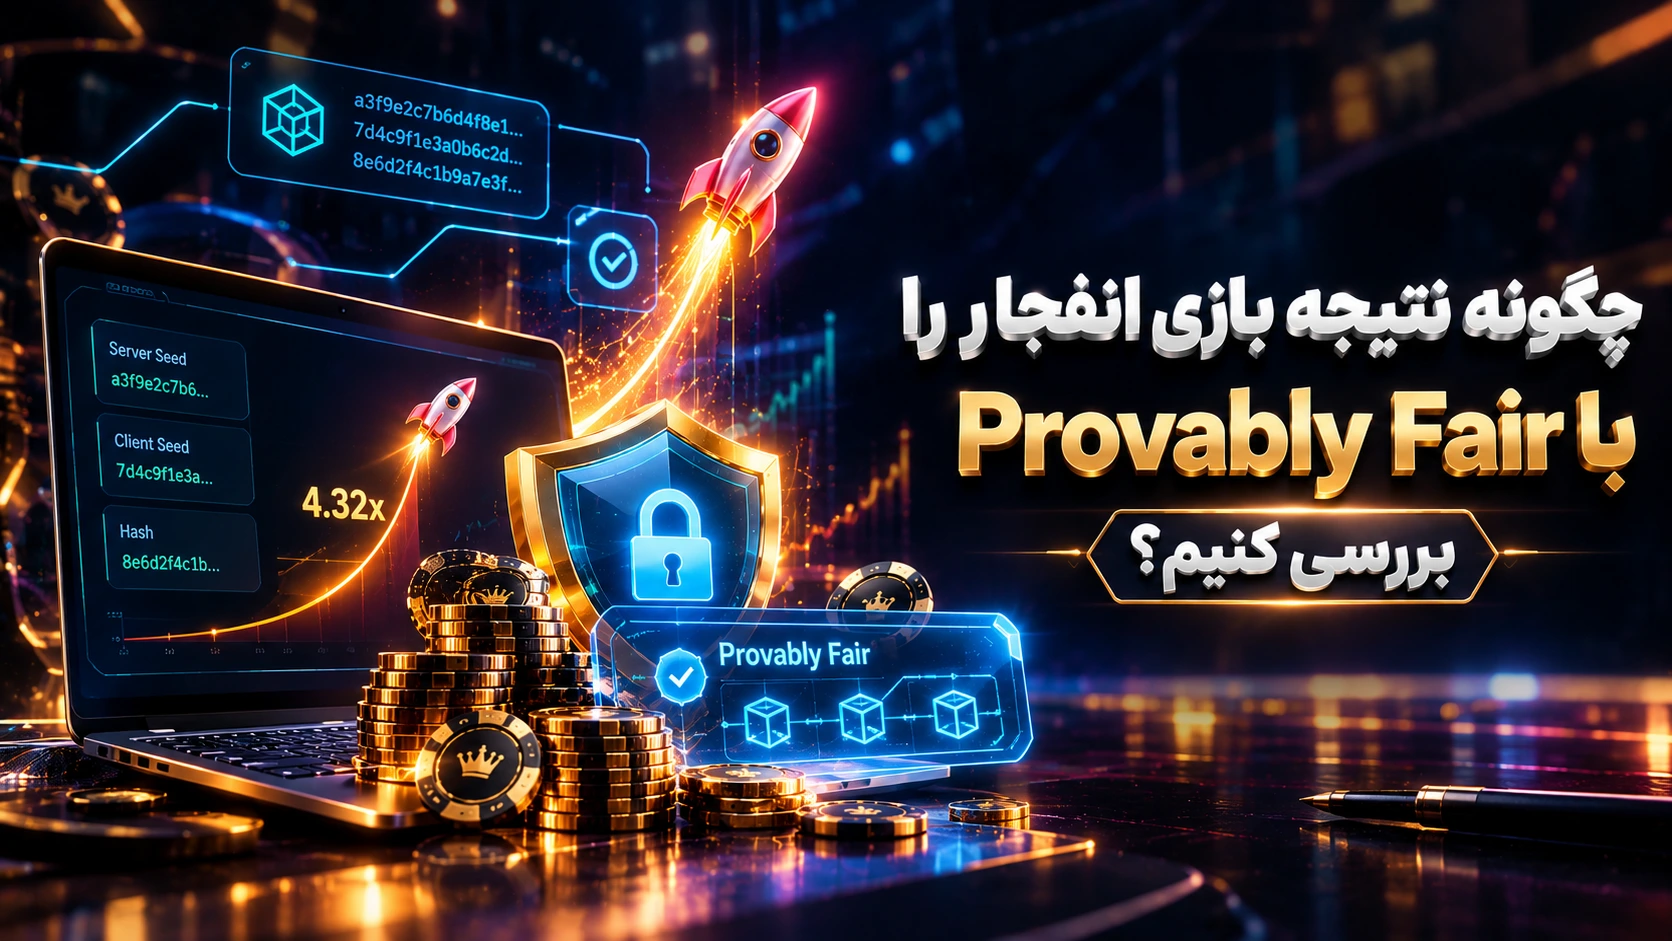
روش بررسی نتیجه به ساختار سایت بستگی دارد، اما فرایند معمول را میتوان در چند مرحله خلاصه کرد:
- هش اولیه را پیدا کنید: پیش از شروع بازی یا در بخش اطلاعات فنی، هش مربوط به Server Seed را بررسی کنید.
- اطلاعات دور بازی را ثبت کنید: Client Seed، مقدار Nonce و سایر دادههای لازم را یادداشت کنید؛ اگر سایت این اطلاعات را ارائه میدهد، مطمئن شوید مربوط به همان دور هستند.
- پس از پایان دوره موردنظر، Server Seed را دریافت کنید: در بعضی سیستمها مقدار اصلی پس از تغییر بذر یا پایان مجموعهای از دورها نمایش داده میشود.
- هش را دوباره محاسبه کنید: با استفاده از الگوریتم اعلامشده، از Server Seed منتشرشده هش بگیرید و آن را با هش اولیه مقایسه کنید.
- محاسبه نتیجه را بررسی کنید: اگر سایت الگوریتم تولید ضریب را مستند کرده است، دادههای لازم را طبق همان الگوریتم وارد کنید تا ببینید نتیجه محاسبهشده با نتیجه ثبتشده مطابقت دارد یا نه.
برای انجام این بررسی، باید از ابزار یا کدی استفاده شود که دقیقاً با روش اعلامشده از سوی سایت مطابقت داشته باشد. تفاوت در قالب دادهها، ترتیب ورودیها یا نحوه تبدیل خروجی هش میتواند نتیجه محاسبه را تغییر دهد.
همچنین اگر سایت فقط یک هش نمایش میدهد و اطلاعات لازم برای بررسی مستقل را منتشر نمیکند، امکان تأیید کامل نتیجه محدود خواهد بود.
آیا Provably Fair امکان پیشبینی ضریب بازی انفجار را فراهم میکند؟
یکی از برداشتهای اشتباه درباره این سیستم، این است که با شناخت هش یا بررسی اطلاعات رمزنگاریشده میتوان ضریب دور بعدی را به دست آورد. در حالت معمول، چنین برداشتی درست نیست.
هدف اصلی توابع هش رمزنگاریشده این است که بازیابی ورودی اصلی از روی خروجی هش، بدون اطلاعات اضافی، از نظر محاسباتی دشوار باشد. بنابراین، داشتن هش Server Seed به معنی در اختیار داشتن خود Server Seed نیست.
اگر مقدار محرمانه هنوز منتشر نشده باشد و طراحی سیستم بهدرستی انجام شده باشد، کاربر معمولاً نمیتواند صرفاً از روی هش، مقدار اصلی و ضریب آینده را محاسبه کند.
البته پس از افشای Server Seed و در اختیار داشتن تمام ورودیها و الگوریتم لازم، ممکن است بتوان نتیجه دورهای مربوط را بررسی و دوباره محاسبه کرد. این کار با پیشبینی نتیجهای که هنوز تولید نشده تفاوت دارد.
همچنین بررسی ضرایب قبلی یا پیدا کردن الگوهای ظاهری در تاریخچه بازی، راه قابل اتکایی برای تعیین ضریب دور بعدی نیست. نتایج گذشته بهخودیخود تضمینی برای نتایج آینده ایجاد نمیکنند.
آیا وجود Provably Fair به معنی قابل اعتماد بودن سایت است؟
خیر. Provably Fair میتواند ابزار مفیدی برای افزایش شفافیت فنی باشد، اما نباید آن را معادل تأیید کامل اعتبار یک سایت دانست.
برای ارزیابی بهتر، این موارد را بررسی کنید:
- مستندات فنی روشن: سایت باید روش تولید نتیجه، الگوریتمهای مورد استفاده و نحوه بررسی دادهها را توضیح دهد.
- امکان تأیید مستقل: کاربر باید بتواند با اطلاعات منتشرشده، نتیجه را بدون اتکا به ادعای خود سایت بررسی کند.
- سازگاری دادهها: هش اولیه، بذر منتشرشده، شمارنده و نتیجه باید با یکدیگر و با الگوریتم اعلامشده مطابقت داشته باشند.
- شفافیت در تغییر بذرها: مشخص باشد Server Seed چه زمانی تغییر میکند و اطلاعات هر دور چگونه به آن مرتبط است.
- امنیت حساب و برداشت وجه: امنیت اطلاعات شخصی، شرایط برداشت و نحوه نگهداری موجودی موضوعاتی جداگانهاند که با تأیید رمزنگاری نتیجه حل نمیشوند.
برای مثال، ممکن است نتیجه یک دور از نظر رمزنگاری قابل تأیید باشد، اما سایت در پرداخت وجه یا حفاظت از اطلاعات کاربران عملکرد مناسبی نداشته باشد. به همین دلیل، بررسی فنی نتیجه فقط یکی از بخشهای ارزیابی یک پلتفرم است.
تفاوت Provably Fair با ربات پیشبینی بازی انفجار
برخی افراد از نام Provably Fair یا اصطلاحاتی مانند SHA-256 برای تبلیغ رباتهایی استفاده میکنند که ادعا دارند ضریب دور بعدی را با دقت بالا یا بهصورت تضمینی مشخص میکنند. اما بررسی رمزنگاری و پیشبینی نتیجه دو موضوع متفاوتاند.
سیستم Provably Fair برای بررسی سازگاری نتیجه با یک فرایند مشخص طراحی شده است. ربات پیشبینی، در مقابل، ادعا میکند که میتواند نتیجه آینده را پیش از وقوع تشخیص دهد.
اگر رباتی ادعا میکند فقط با دریافت هش عمومی میتواند Server Seed محرمانه یا ضریب آینده را بهطور قطعی به دست آورد، باید نسبت به این ادعا محتاط بود. ارائه چند تصویر از بردهای قبلی یا نمایش چند پیشبینی درست نیز برای اثبات عملکرد قابل اعتماد کافی نیست.
بهویژه، هیچ ابزار یا الگوریتمی نباید صرفاً به دلیل استفاده از اصطلاحات فنی، معتبر فرض شود. ادعاهای آن باید با روش روشن، دادههای قابل بررسی و ارزیابی مستقل سنجیده شوند.
جمعبندی
Provably Fair سازوکاری رمزنگاریشده است که در پیادهسازیهای مناسب، به کاربران امکان میدهد سازگاری برخی دادهها و نتایج بازی را بررسی کنند. مفاهیمی مانند Server Seed، Client Seed، Nonce و تابع هش در بسیاری از این سیستمها نقش دارند و میتوانند فرایند تولید نتیجه را شفافتر کنند.
با این حال، این فناوری ابزار تضمین سود یا پیشبینی قطعی ضریب آینده نیست. تأیید یک هش نیز بهتنهایی منصفانه بودن تمام بخشهای سایت را اثبات نمیکند. برای ارزیابی دقیقتر، باید روش تولید نتیجه، امکان بررسی مستقل و امنیت کلی پلتفرم را جداگانه در نظر گرفت.
سوالات متداول
۱. آیا Provably Fair در بازی انفجار قابل هک است؟
این موضوع به کیفیت پیادهسازی، الگوریتمهای رمزنگاری و امنیت کل سیستم بستگی دارد. استفاده صحیح از الگوریتمهای معتبر میتواند برخی حملات را دشوار کند، اما هیچ نام یا برچسب فنی بهتنهایی امنیت کامل یک پلتفرم را تضمین نمیکند.
۲. آیا از روی هش میتوان ضریب بازی را فهمید؟
معمولاً نمیتوان صرفاً از روی هش عمومی، مقدار محرمانهای را که هنوز افشا نشده بازیابی کرد. بررسی نتیجه به اطلاعات و الگوریتمهای بیشتری نیاز دارد و با پیشبینی ضریب آینده یکسان نیست.
۳. Server Seed و Client Seed چه تفاوتی دارند؟
Server Seed مقداری است که سیستم نگهداری میکند و معمولاً در ابتدا بهصورت محرمانه باقی میماند. Client Seed ورودی دیگری است که در فرایند تولید نتیجه استفاده میشود و ممکن است توسط کاربر یا سیستم تعیین شود.
۴. آیا همه سایتهای بازی انفجار از Provably Fair استفاده میکنند؟
خیر. همه سایتها لزوماً این سازوکار را ندارند و حتی سایتهایی که از این عنوان استفاده میکنند ممکن است روشهای متفاوتی داشته باشند. وجود مستندات فنی و امکان تأیید مستقل اهمیت زیادی دارد.
۵. آیا بررسی Provably Fair باعث افزایش شانس برد میشود؟
هدف این سیستم بررسی صحت فرایند اعلامشده است، نه تغییر احتمال برد. بررسی نتیجههای گذشته یا تأیید هش نیز بهتنهایی احتمال برد در دورهای آینده را افزایش نمیدهد.